等级保护测评咨询
《中华人民共和国网络安全法》规定,国家实行网络安全等级保护制度。网络运营者应当按照网络安全等级保护制度的要求,履行安全保护义务,保障网络免受干扰、破坏或者未经授权的访问,防止网络数据泄露或者被窃取、篡改。
网络安全等级保护是指对国家秘密信息、法人和其他组织及公民的专有信息以及公开信息和存储、传输、处理这些信息的信息系统分等级实行安全保护。
《信息安全等级保护管理办法》规定,国家信息安全等级保护坚持主定级、⾃主保护的原则。信息系统的安全保护等级应当根据信息系统在国家安全、经济建设、社会⽣活中的重要程度,信息系统遭到破坏后对国家安全、社会秩序、公共利益以及公民、法⼈和其他组织的合法权益的危害程度等因素确定。信息系统的安全保护等级分为以下五级,一至五级等级逐级增高
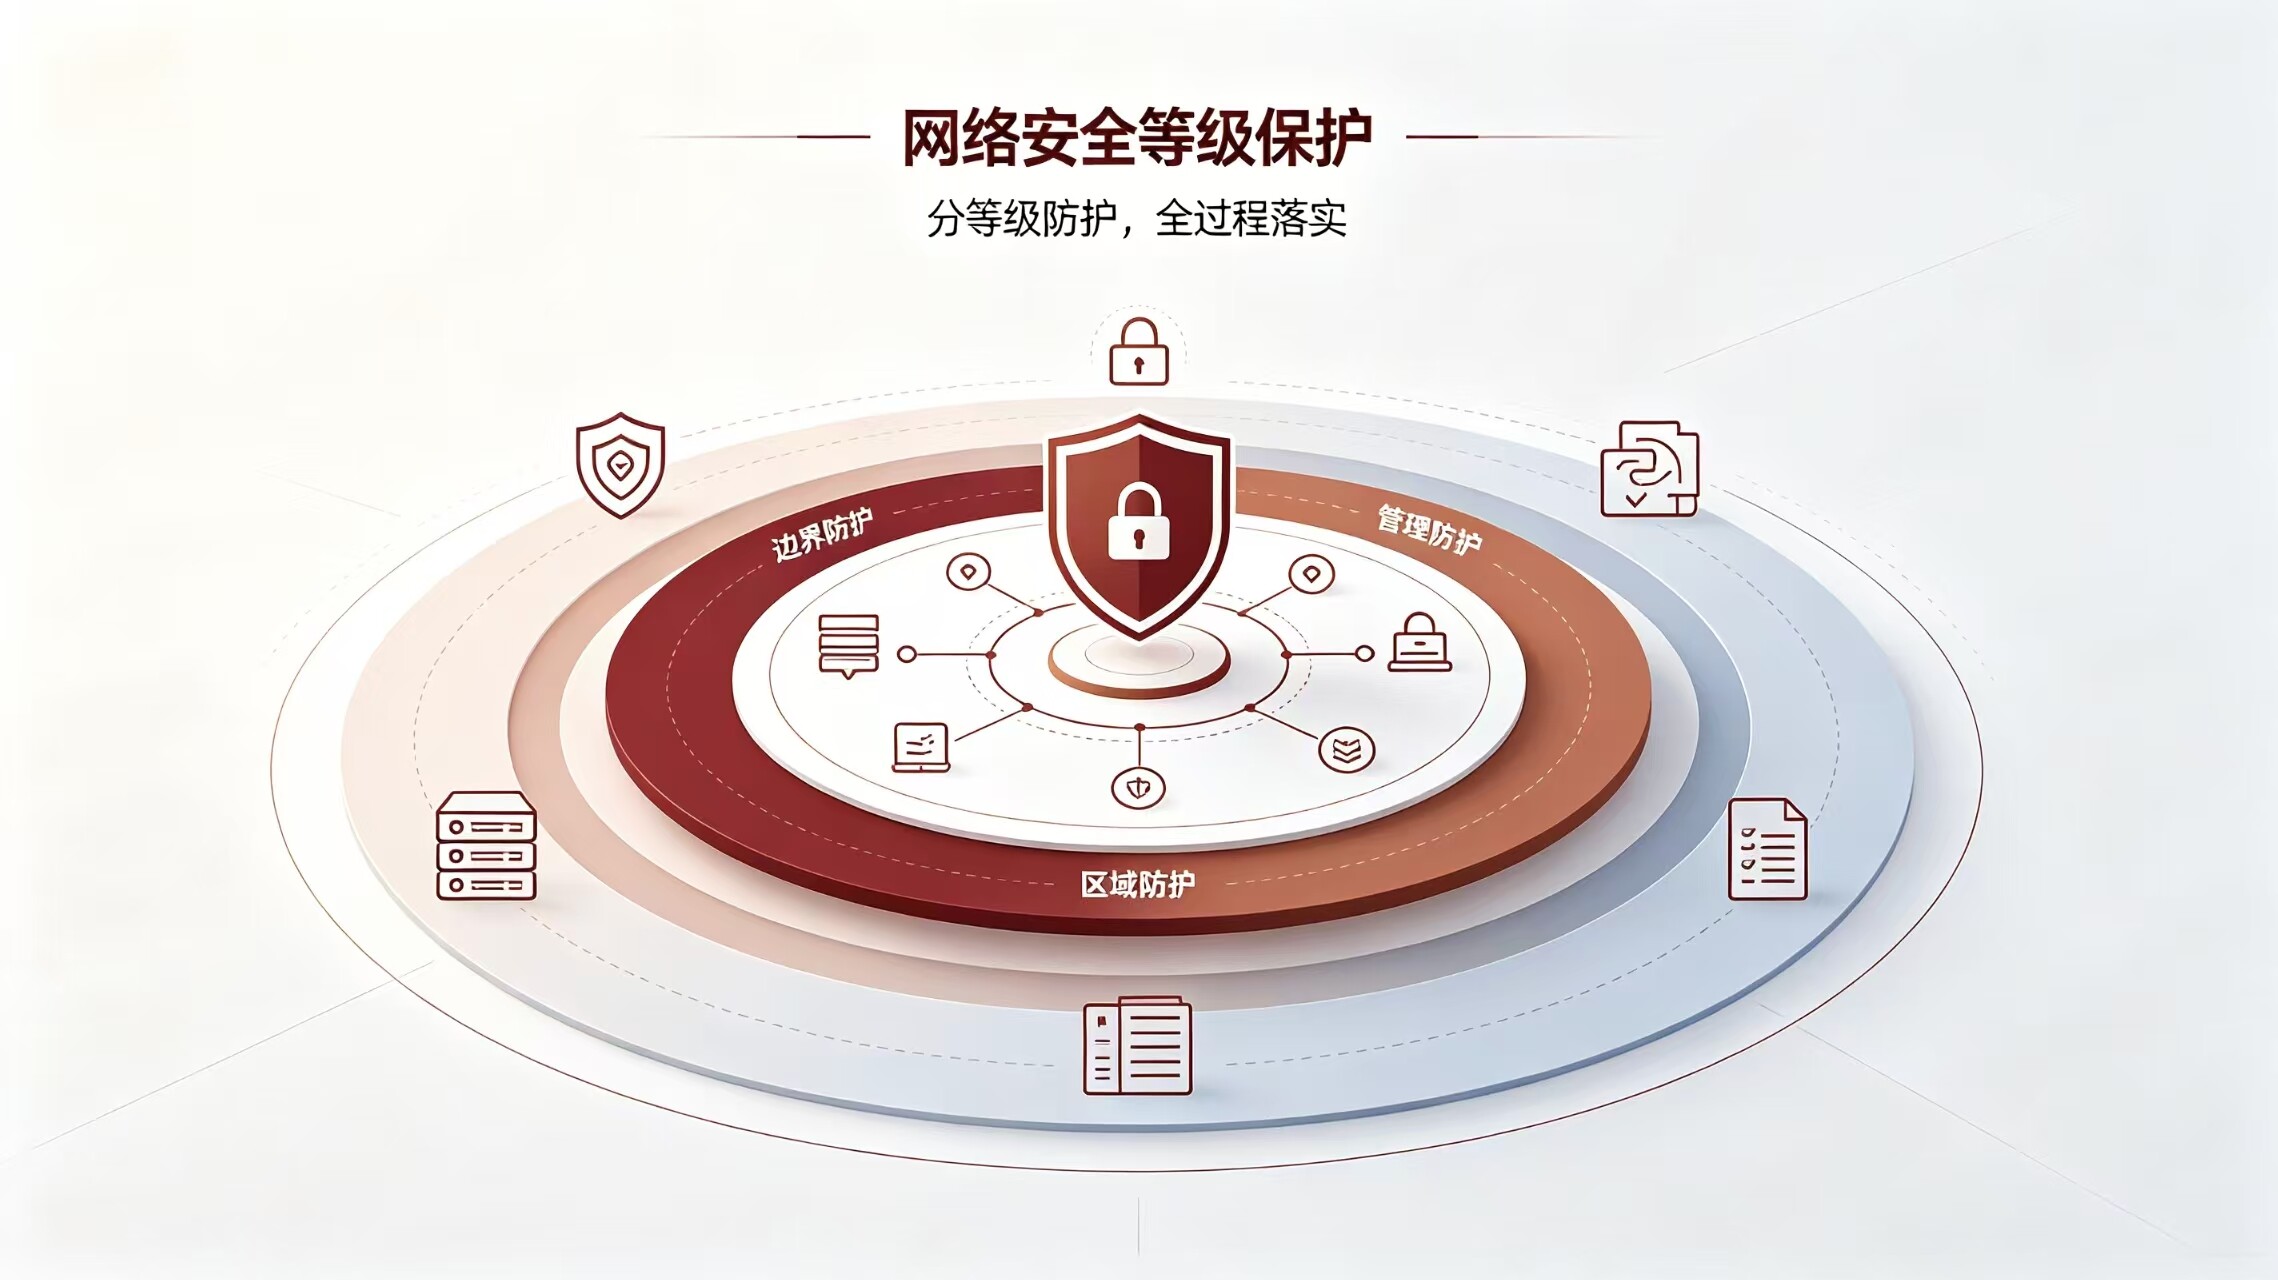
信息系统安全等级划分
第一级 自由保护级
破坏后果:仅损害公民、法人合法权益,不触及社会秩序、公共利益、国家安全
监管要求:单位自主落实安全防护,无需公安备案、无需每年等保测评
典型场景:小型企业内部简易办公系统、无敏感数据内部工具
核心特点:自主管理、无强制监管
第二级 指导保护级
破坏后果:对公民/法人造成严重损害,或轻微影响社会公共利益,不危害国家安全
监管要求:完成定级备案,建议每2年开展一次等保测评
典型场景:企业官网、小型业务系统、普通事业单位非核心系统
核心特点:基础审计能力,公安提供安全指导
第三级 监督保护级
破坏后果:严重扰乱社会秩序/公共利益,或损害国家安全
监管要求:必须备案,每年强制等保测评,公安常态化监督检查
典型场景:市级及以上政务平台、医保、疾控、住建核心业务系统
核心特点:强制年度测评、全程安全标记、完整审计、多重访问控制
第四级 强制保护级
破坏后果:对社会公共利益特别严重损害,或严重危害国家安全
监管要求:严格强制管控,测评、运维、人员准入全流程从严管控
典型场景:国家级电力、通信、交通、金融核心交易基础设施
核心特点:分层结构化可信计算、强隔离、隐蔽通道分析
第五级 专控保护级
破坏后果:对国家安全造成特别严重损害(最高危害等级)
监管要求:国家专项部门专控,不适用通用等保2.0标准
典型场景:国防、军工、国家战略核心绝密系统
核心特点:全流程强制访问验证、形式化安全证明、最高可信基线
等级保护测评流程
系统定级
依据国家相关法律法规,结合用户实际情况,对业务、资产、安全技术和安全管理进行调研,确定定级系统,准备定级报告,提供协助定级服务,辅助用户完成定级报告,组织专家评审。
系统备案
持定级报告和备案表到当地公安网监进行备案,我们提供备案指引服务、辅导用户准备材料、完成备案。
建设整改
参照定级要求和标准,对信息系统进行调研,开展差距评估,进行相关文案设计调整,完成相应的设备采购及调整,策略配置调整,完善相关管理制度等整改。
等级测评
测评机构对信息系统进行全方位测评,测评评分合格后获得合格测评报告,并最终获得等级保护备案证。
监督检查
向当地公安网监提交测评报告,配合完成检查,公安机关监督检查进行等级保护工作。系统持续改进与优化,并按照相关要求进行年检(二级系统每2年进行一次测评检查,三级系统每年检查一次)。
商用密码应用安全性评估咨询
定义
商用密码应用安全性评估是指对采用商用密码技术、产品和服务集成建设的网络和信息系统密码应用的合规性、正确性、有效性进行评估。按照商用密码应用安全性评估管理的要求,在系统规划阶段,可组织专家或委托测评机构进行评估;在系统建设完成后以及运行阶段,由测评机构进行评估。
重要性
开展商用密码应用安全性评估工作,是国家网络安全和密码相关法律法规提出的明确要求,是法定责任和义务。商用密码应用安全性评估工作,不仅对规范密码应用具有重大意义,同时对维护网络和信息系统密码安全,切实保障网络安全,有效应对各类网络安全风险,也具有不可替代的重要作用。
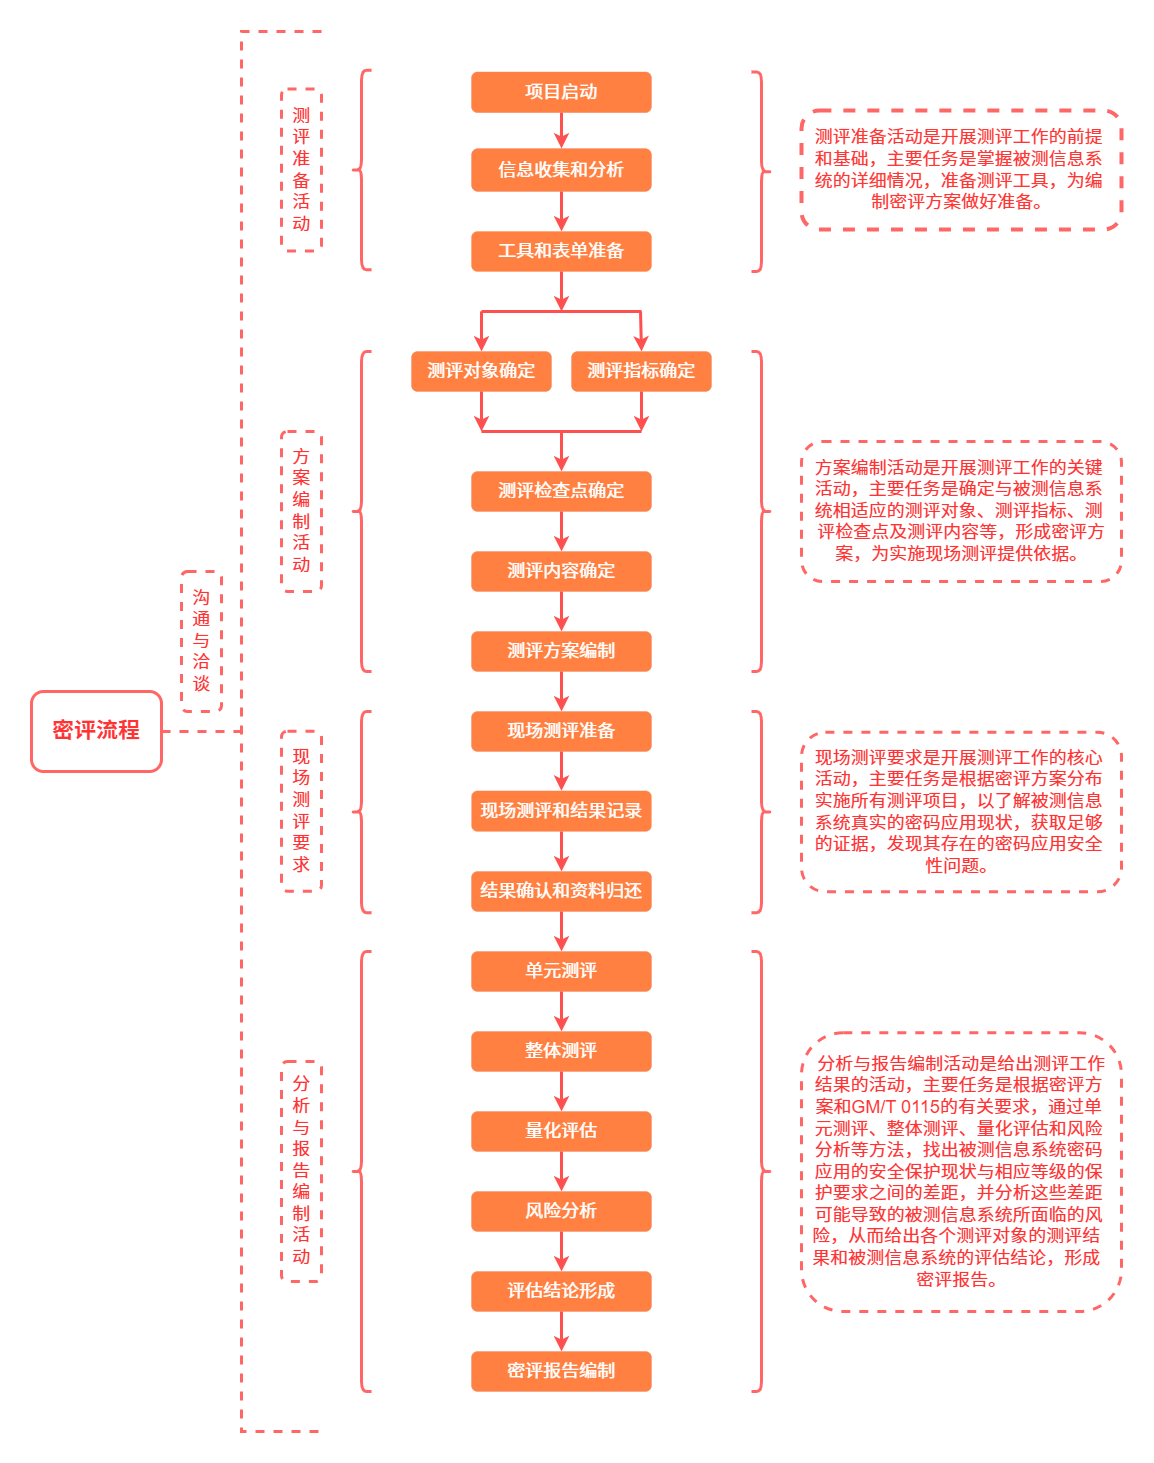
商用密码应用安全性评估流程
数据安全评估咨询
定义
网络数据安全风险评估(简称数据安全评估 / 数据安全风险评估),是针对单位全部数据资产、数据全生命周期处理活动,系统性开展风险识别、风险分析、风险评价的标准化专业活动。
核心评估对象
各类数据资产
核心数据、重要数据、一般数据、个人信息、敏感个人信息
全流程数据处理活动
覆盖数据从产生到销毁完整生命周期
配套支撑体系
数据安全管理制度、组织人员、技术防护工具、应急处置机制
核心评估内容
数据安全管理
制度流程、组织机构、分类分级、人员管理、合作外包管理、安全威胁和应急管理、开发运维、云数据安全。
数据处理活动安全
数据收集、数据存储、数据传输、数据提供、数据公开、数据删除、数据使用和加工。
数据安全技术
网络安全防护、身份鉴别与访问控制、监测预警、数据脱敏、数据防泄漏、接口安全、备份恢复、安全审计。
个人信息保护
基本原则、告知同意、保护义务、主体权利、投诉举报、个人信息处理、敏感个人信息保护、大型网络平台。
合规咨询
政务信息化合规管理
政务信息化需遵循国家相关政策法规,确保合规安全。
GB/T 35770-2022/ISO 37301:2021 合规管理体系要求及使用指南
建立完善的信息化管理制度和流程
定期开展合规性检查和评估
持续改进信息安全管理体系
信息安全保障措施
政务信息化应制定完善的信息安全策略,保障数据安全。
《中华人民共和国网络安全法》
《中华人民共和国数据安全法》
《网络安全等级保护条例》
按照等级保护要求,进行系统定级和备案
电子政务审批流程
政务信息化应优化审批流程,提高政府工作效率。
《电子政务发展"十三五"规划》
《国务院关于加快推进"互联网+政务服务"工作的指导意见》
政务信息化应优化审批流程,提高政府工作效率
推进政务服务标准化、规范化
政务数据共享与开放
政务数据应按照规定进行共享和开放,促进数据资源利用。
《中华人民共和国政府信息公开条例》
《国务院关于促进大数据发展的行动纲要》
《关于推进公共信息资源开放的若干意见》
建立数据共享开放平台,推动数据资源互联互通
政府网站建设与管理
政府网站应符合国家规定,提供便捷高效的在线服务。
《国务院关于加强政府网站建设和管理工作的意见》
《关于加强政府网站安全管理的通知》
完善政务网站建设机制,增强互动性
加强政务网站管理,提高信息管理