定义
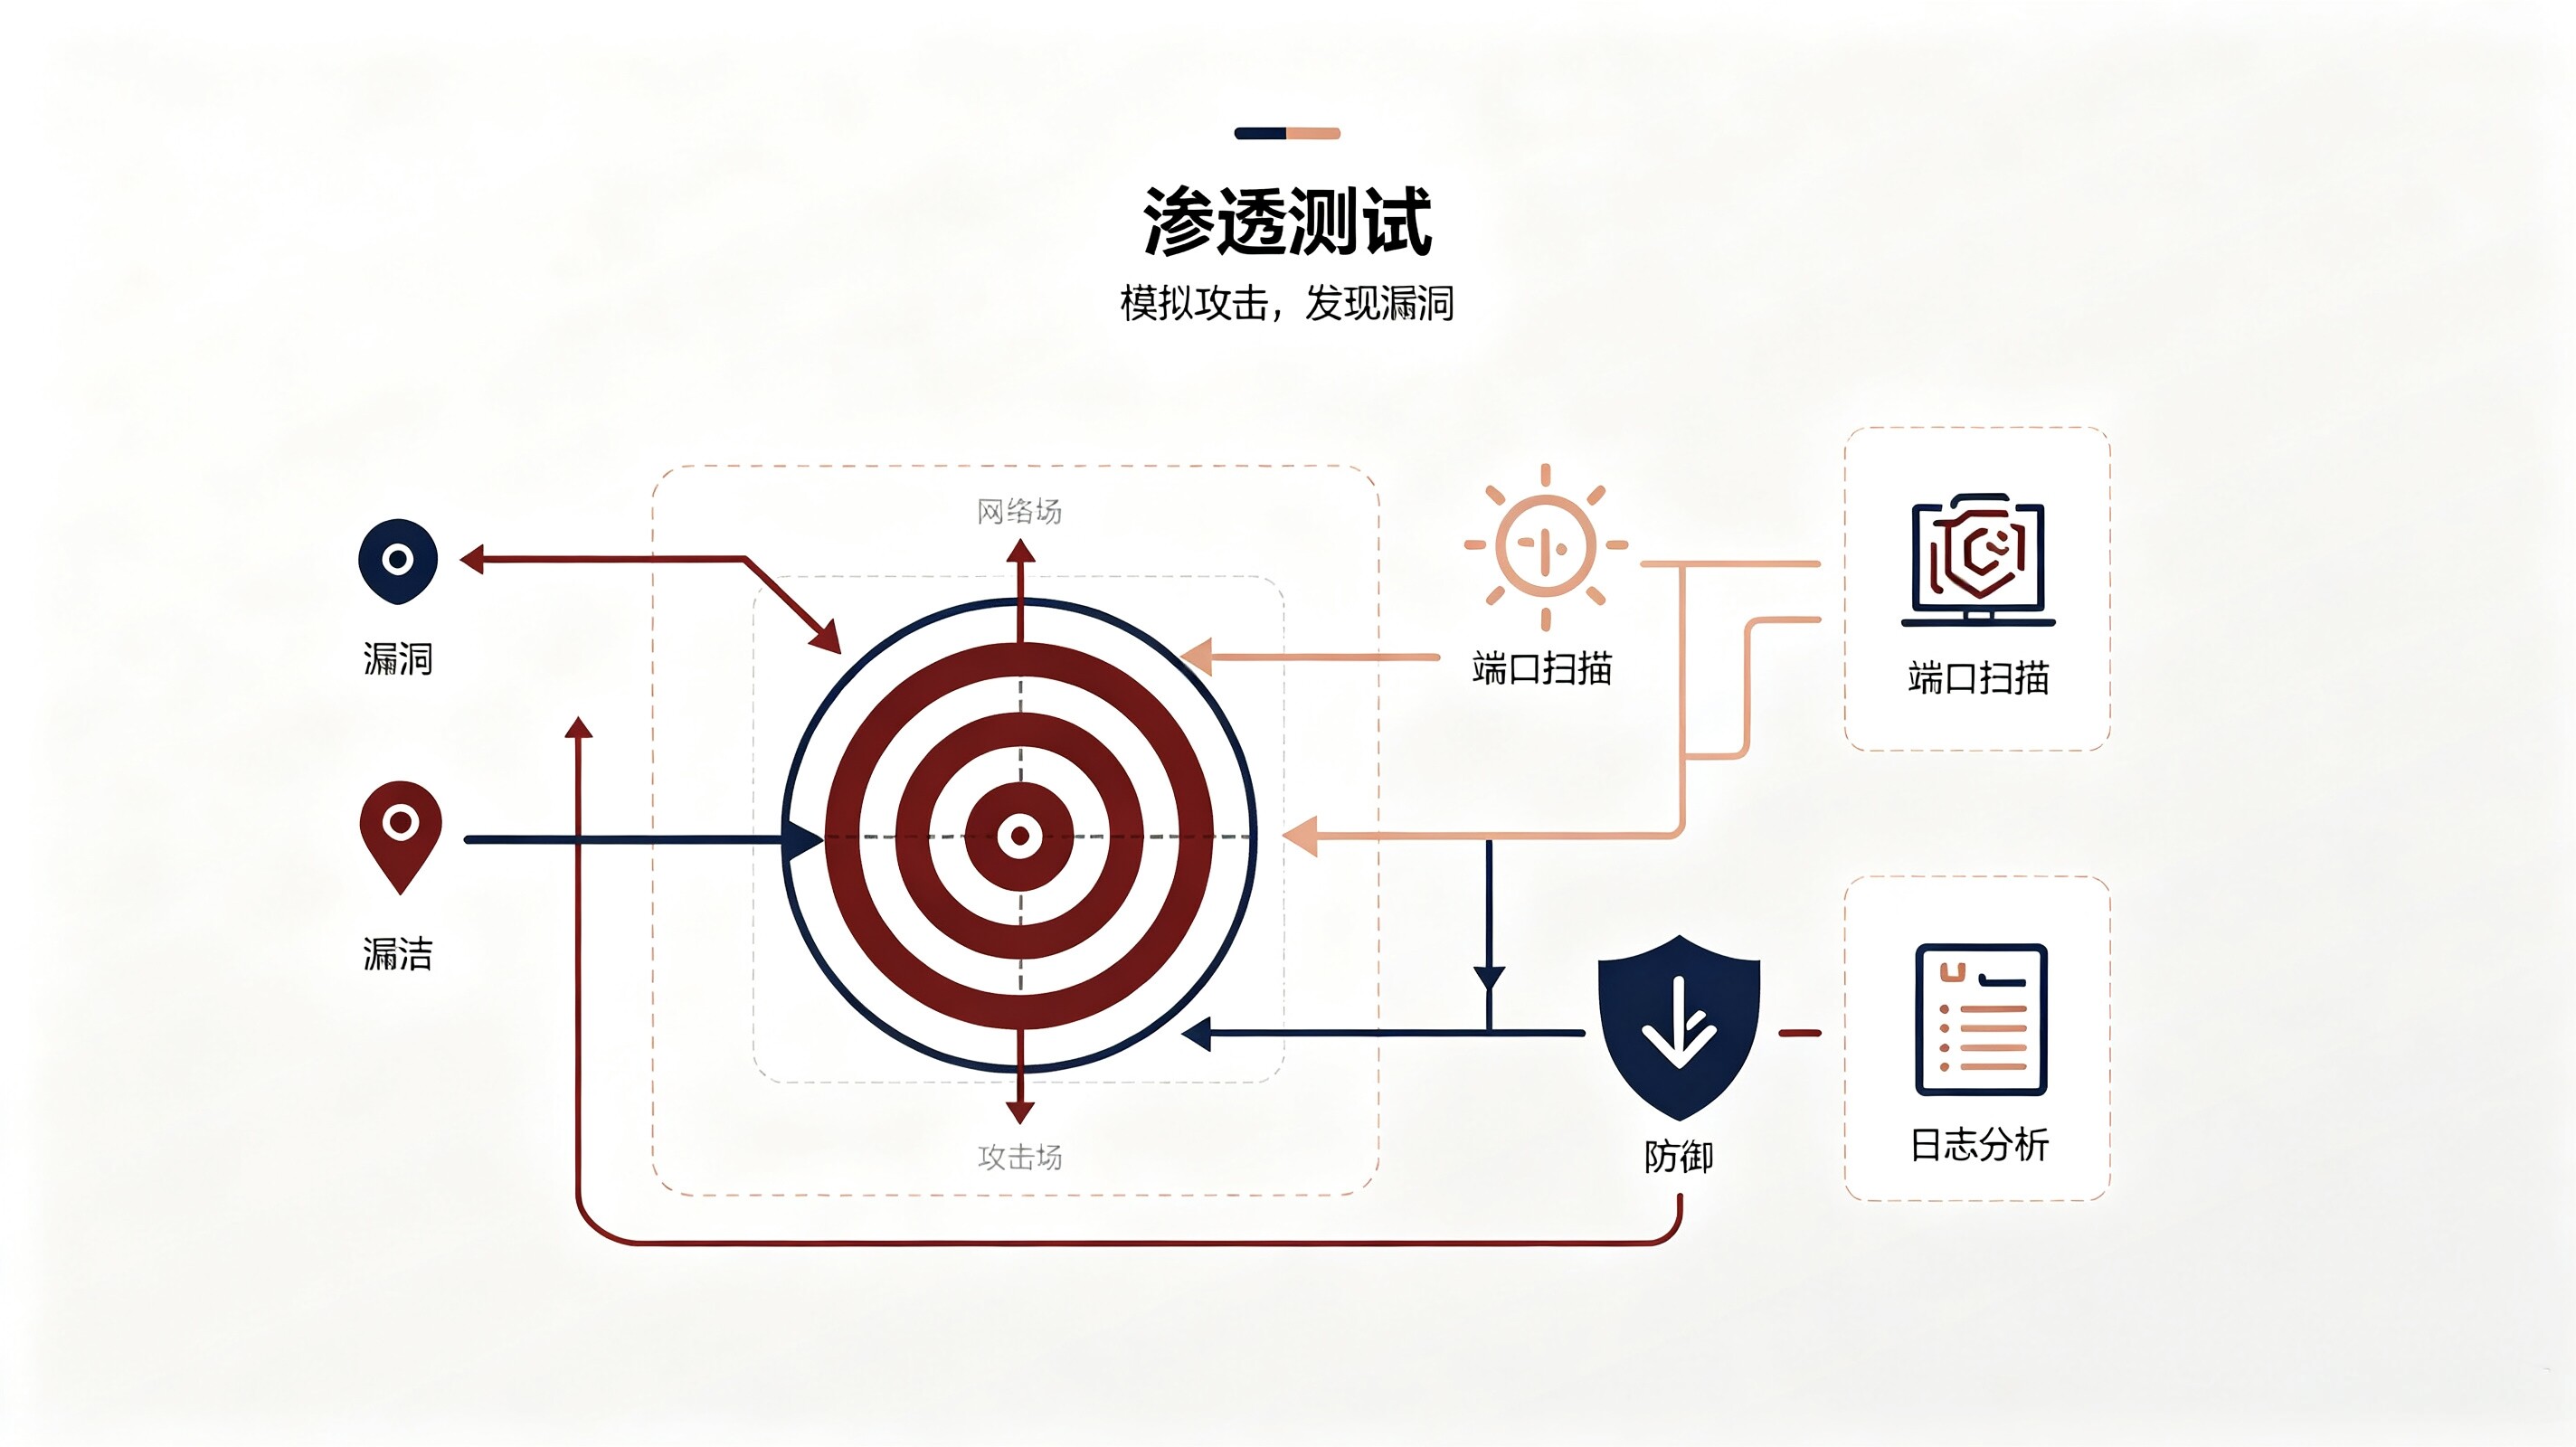
渗透测试是在获得被测单位书面完整授权前提下,测评工程师完全模拟真实黑客全链路攻击手段,从外网、内网、业务应用、人员等多维度,主动探测、利用系统各类脆弱点,验证边界防护、访问控制、应用安全、数据防护等安全机制实际防御能力的实战化安全检测方法。
渗透测试会组合多类漏洞实现横向提权、数据窃取、业务篡改,直观验证漏洞真实危害。
核心意义
安全风险实战验证
- 弥补漏洞扫描短板:自动化工具只能单独识别单点漏洞,渗透可复现黑客链式攻击路径,发现"单一漏洞无害、组合攻击高危"隐蔽风险;
- 真实检验防护设备有效性:验证防火墙、WAF、入侵检测是否真能拦截攻击;
- 量化风险危害等级:直观证明漏洞可造成的后果,区分高/中/低危。
实施流程
1. 渗透方案客户授权
目标:客户知晓方案、流程实施细节,获取客户授权
任务:制定渗透流程、交付实施方案、签署实施申请、客户授权许可
步骤:方案提交、方案讲解、方案认同、方案采纳、实施申请、客户授权
成果:《渗透测试实施方案》《渗透实施申请报告》
2. 渗透信息收集分析
目标:提高模拟渗透攻击的成功率、有效降低渗透攻击测试的风险
任务:完成目标系统信息采集分析、根据结果提交风险规避方案
步骤:网络收集、端口扫描、系统判别、应用分析、帐户扫描、漏洞扫描
成果:《风险规避措施方案》
3. 渗透实施操作验证
目标:渗透测试获取管理权限、完全控制目标信息系统主机
任务:利用目标漏洞、提升渗透权限、控制目标系统、交付渗透记录
步骤:验证漏洞、获得权限、提升权限、控制系统、渗透收尾、生成记录
成果:《渗透测试实施记录》
4. 渗透实施报告输出
目标:渗透成果汇报、安全隐患识别、安全意识提高、防护能力增强
任务:交付实施报告、安全建议指导、服务产品验收
步骤:记录整理、生成报告、报告交付、安全建议、服务验收
成果:《渗透测试实施报告》